Apple’dan 110 Ülkedeki iPhone Kullanıcılarına Casus Yazılım Uyarısı

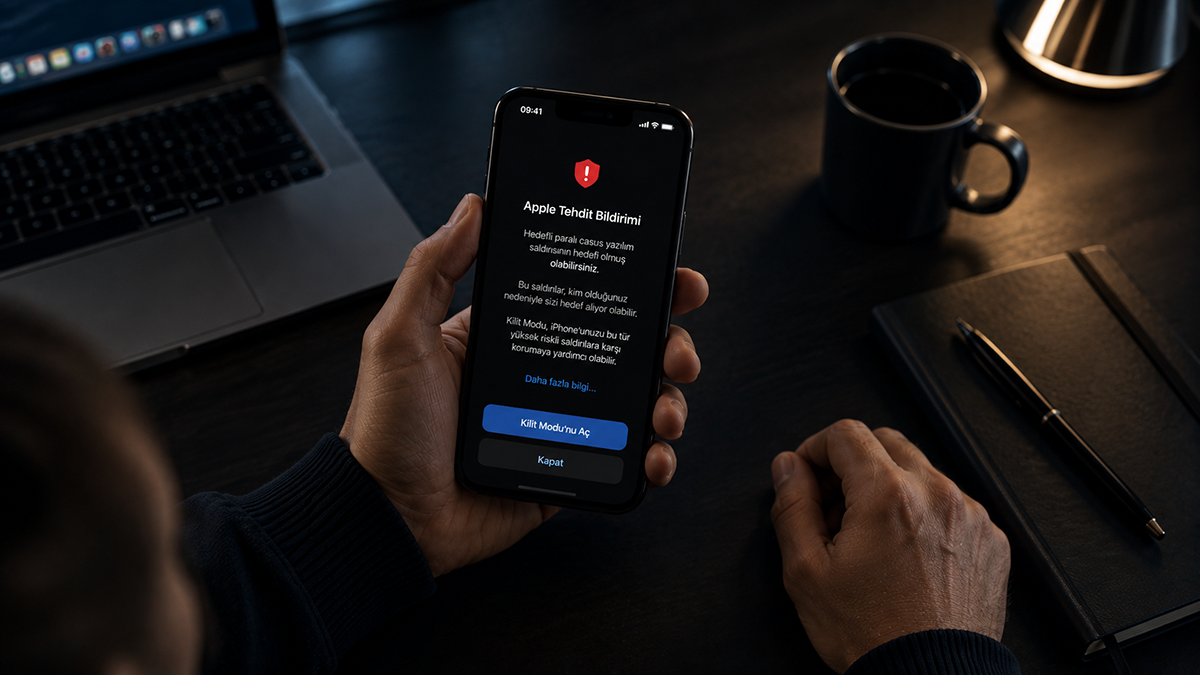
Apple, dünya genelinde 110 ülkedeki bazı iPhone kullanıcılarına, cihazlarının gelişmiş paralı casus yazılım saldırılarının hedefi olmuş olabileceğine ilişkin tehdit bildirimleri gönderdi. Şirket, yüksek maliyetli ve teknik açıdan son derece gelişmiş bu saldırıların geçmişte hükümetler, devlet aktörleri ve istihbarat servisleriyle bağlantılı operasyonlarda kullanıldığına dikkat çekiyor.
Haber Merkezi
Apple, dünya genelinde belirli iPhone kullanıcılarını olası casus yazılım saldırılarına karşı uyardı. Şirket tarafından gönderilen bildirimlerde, kullanıcıların “mercenary spyware” (paralı casus yazılım) olarak tanımlanan son derece gelişmiş ve bireysel hedeflere yönelik saldırıların odağında bulunmuş olabileceği belirtiliyor.
Son uyarıların 110 ülkedeki kullanıcıları kapsadığı bildirildi. Ancak bu durum, söz konusu ülkelerdeki tüm iPhone kullanıcılarının risk altında olduğu anlamına gelmiyor. Bildirimler, Apple’ın güvenlik sistemleri tarafından bireysel olarak hedef alındığı değerlendirilen belirli kişilere gönderiliyor.
Hükümetler ve İstihbarat Servisleriyle İlişkilendiriliyor
Paralı casus yazılımlar, geniş kullanıcı gruplarına yönelik sıradan kötü amaçlı yazılımlardan önemli ölçüde farklılık gösteriyor. Bu tür sistemler, belirli kişilerin cihazlarına erişebilmek amacıyla yüksek maliyetli, teknik açıdan gelişmiş ve hedefe özel yöntemlerle hazırlanabiliyor.


Bu saldırıların arkasında ciddi mali ve teknik kaynaklara sahip profesyonel yapıların bulunduğu belirtilirken, kullanılan casus yazılım operasyonlarının milyonlarca dolara mal olabildiği ifade ediliyor.
Paralı casus yazılımlar geçmişte hükümetler, devlet aktörleri, istihbarat servisleri ve onlar adına faaliyet gösteren özel şirketlerle ilişkilendirildi. Kamuoyuna yansıyan çeşitli vakalarda bu teknolojilerin belirli kişilerin iletişimlerini ve cihazlarını izlemek amacıyla kullanıldığı ortaya çıktı.
Saldırganların zaman zaman henüz kamuoyu veya üretici tarafından bilinmeyen güvenlik açıklarından yararlanarak cihazlara erişmeye çalıştığı belirtiliyor. Bu nedenle paralı casus yazılım saldırıları, tespit edilmesi ve engellenmesi en zor siber tehdit türleri arasında değerlendiriliyor.
Bu operasyonlarda kullanılan zararlı yazılımlar çoğu zaman belirli bir hedef için hazırlanıyor ve tespit edilme ihtimalini azaltmak amacıyla kısa sürelerle kullanılabiliyor.
Gazeteciler, Aktivistler ve Siyasetçiler Hedef Olabiliyor
Bu tür saldırıların hedefindeki kişi sayısı genel iPhone kullanıcı kitlesine kıyasla oldukça düşük. Buna karşılık saldırıların niteliği ve hedef alınan kişilerin konumu, konunun uluslararası düzeyde önem taşımasına neden oluyor.
Kamuoyuna yansıyan önceki vakalarda özellikle gazeteciler, aktivistler, insan ve yurttaş hakları savunucuları, siyasetçiler, diplomatlar ve sivil toplum kuruluşlarında görev yapan kişiler paralı casus yazılım saldırılarının hedefleri arasında yer aldı.
Bu alandaki en bilinen örneklerden biri, İsrailli NSO Group tarafından geliştirilen Pegasus casus yazılımı. Pegasus ve benzeri sistemler, belirli kişilerin telefonlarına yönelik gelişmiş gözetleme operasyonlarında kullanılabilmeleri nedeniyle uzun süredir uluslararası kamuoyunun ve siber güvenlik araştırmacılarının gündeminde bulunuyor.
Apple ise gönderdiği tehdit bildirimlerinde saldırıları doğrudan belirli bir hükümete, ülkeye veya saldırgana atfetmiyor.
Uyarılar Artık Kilit Ekranında da Görünüyor
Apple, tehdit bildirimlerinin kullanıcılara ulaştırılma yöntemini de geliştirdi. Olası bir paralı casus yazılım saldırısının hedefi olduğu değerlendirilen kullanıcılar, iPhone’un kilit ekranında doğrudan push bildirimiyle uyarılabiliyor.
Bildirim, kullanılan cihaz ve yazılım sürümüne bağlı olarak Ayarlar bölümünde de görüntülenebiliyor. Apple ayrıca kullanıcının hesabına bağlı e-posta adresine bildirim gönderiyor.
Kullanıcı Apple hesabına giriş yaptığında da tehdit uyarısı hesap sayfasında görüntülenebiliyor. Böylece yalnızca bir e-postaya veya telefon bildirimine bağlı kalınmadan, uyarının gerçekten Apple tarafından gönderilip gönderilmediği kontrol edilebiliyor.
Yeni bildirim yönteminin, kullanıcıların tehdidi daha hızlı fark etmelerini ve gerekli güvenlik önlemlerine daha kolay ulaşmalarını sağlaması amaçlanıyor.
Toronto Üniversitesi bünyesindeki Citizen Lab’in kıdemli araştırmacısı John Scott-Railton da kilit ekranında gösterilen yeni bildirim sistemini olumlu değerlendirdi. Scott-Railton, bu yöntemin hedef alınan kişilerin durumu daha hızlı fark ederek güvenlik desteği almaları açısından önemli bir gelişme olduğunu belirtti.
Türkiye’de de Casus Yazılım Tartışması Yaşanmıştı
Türkiye’de gelişmiş casus yazılımların devlet kurumları tarafından kullanıldığına ilişkin iddialar daha önce de kamuoyunun gündemine geldi. Sedat Peker, 2021 yılında yaptığı açıklamalarda, iş insanı Cihan Ekşioğlu’nun İsrail’den yaklaşık 3 milyon dolara satın aldığı bir casus yazılımı Milli İstihbarat Teşkilatı’na (MİT) 50 milyon dolara sattığını öne sürdü. Bu iddia dönemin basınında geniş biçimde tartışıldı.
Peker’in sözünü ettiği yazılımın NSO Group tarafından geliştirilen Pegasus olduğu doğrulanmadı. Ancak iddiaların, Pegasus’un dünya genelinde gazeteciler, aktivistler ve siyasi isimlere yönelik kullanımının tartışıldığı döneme denk gelmesi, Türkiye’de iki konunun birlikte gündeme gelmesine yol açtı. Bu nedenle söz konusu iddia, doğrulanmış bir Pegasus kullanımı olarak değil, geçmişte kamuoyuna yansıyan bir casus yazılım iddiası olarak değerlendirilmelidir.
Uyarı, Telefonun Kesin Olarak Ele Geçirildiği Anlamına Gelmiyor
Apple tarafından tehdit bildirimi gönderilmesi, kullanıcının iPhone’una casus yazılımın kesin olarak yerleştirildiği veya cihazın saldırganların kontrolüne geçtiği anlamına gelmiyor.
Bildirim, Apple’ın güvenlik sistemlerinin kullanıcının bireysel ve gelişmiş bir paralı casus yazılım saldırısının hedefi olmuş olabileceğine ilişkin işaretler tespit ettiği anlamına geliyor.
Apple, tespit sistemlerinin mutlak kesinlik sağlayamayabileceğini belirtmekle birlikte, tehdit bildirimi gönderilen kullanıcıların bu uyarıları ciddiye almalarını tavsiye ediyor.
Şirket ayrıca saldırganların Apple’ın kullandığı tespit yöntemlerini öğrenerek sistemlerini buna göre değiştirmesini önlemek amacıyla, bir kullanıcının hangi teknik bulgular nedeniyle tehdit bildirimi aldığını ayrıntılı olarak açıklamıyor.
Apple Kilit Modu’nu Öneriyor
Apple’ın tehdit bildirimi alan kullanıcılara yönelik başlıca tavsiyelerinden biri Kilit Modu’nun (Lockdown Mode) etkinleştirilmesi.
Kilit Modu, özellikle son derece gelişmiş ve bireysel olarak hedeflenmiş siber saldırılara karşı ek koruma sağlamak amacıyla geliştirildi. Özellik etkinleştirildiğinde cihazın saldırıya açık olabilecek bazı işlevleri sınırlandırılıyor ve böylece casus yazılımların kullanabileceği olası giriş noktalarının azaltılması amaçlanıyor.
Bu nedenle bazı mesaj ekleri, internet teknolojileri, bağlantılar ve belirli Apple hizmetleri normal kullanıma kıyasla daha sınırlı çalışabiliyor.
Apple, Mart 2026 itibarıyla Kilit Modu etkinleştirilmiş cihazlarda başarılı bir paralı casus yazılım saldırısı tespit edilmediğini açıklamıştı. Şirket bu nedenle yüksek risk grubundaki kullanıcıların Kilit Modu’nu etkinleştirmelerini özellikle tavsiye ediyor.
Bu açıklama, Kilit Modu’nun gelecekte hiçbir saldırıyla aşılamayacağı yönünde mutlak bir garanti anlamına gelmiyor ancak Apple, özelliği gelişmiş casus yazılım saldırılarına karşı en önemli koruma araçlarından biri olarak gösteriyor.
Şirket, korumanın yalnızca iPhone ile sınırlı tutulmamasını; gerekli durumlarda desteklenen iPad ve Mac cihazlarında da Kilit Modu’nun etkinleştirilmesini öneriyor.
Apple Uzman Desteği Alınmasını da Tavsiye Ediyor
Apple, paralı casus yazılım tehdidi bildirimi alan kişilerin yalnızca cihaz ayarlarını değiştirmekle yetinmemelerini, gerekli durumlarda uzman siber güvenlik desteği almalarını da tavsiye ediyor.
Şirket bu kapsamda, dijital saldırı riski altındaki kişilere destek veren kâr amacı gütmeyen Access Now kuruluşunun Digital Security Helpline (Dijital Güvenlik Yardım Hattı) hizmetini örnek gösteriyor.
Özellikle gazeteciler, aktivistler, siyasetçiler ve diğer yüksek risk grubundaki kişilerin, saldırının niteliğinin belirlenmesi ve cihazlarının güvenliğinin değerlendirilmesi için profesyonel yardım almalarının önem taşıdığı belirtiliyor.
Apple’ın Gerçek Uyarısı Nasıl Anlaşılır?
Paralı casus yazılım tehdidi kadar, Apple adına gönderilmiş gibi gösterilen sahte güvenlik mesajları da kullanıcılar açısından risk oluşturuyor.
Bu nedenle kullanıcıların kendilerine ulaşan bir casus yazılım uyarısının gerçekten Apple tarafından gönderilip gönderilmediğini kontrol etmeleri gerekiyor.
Apple’ın gerçek tehdit bildirimleri, kullanıcının Apple hesabına giriş yapmasının ardından hesap sayfasında da görüntülenebiliyor. Şirket ayrıca hesaba bağlı iletişim bilgileri üzerinden kullanıcıyı bilgilendiriyor.
Apple, gerçek tehdit bildirimlerinde kullanıcılardan bir bağlantıya tıklamalarını, bilinmeyen bir dosyayı açmalarını, uygulama veya yapılandırma profili yüklemelerini ya da Apple hesabının şifresini ve doğrulama kodlarını paylaşmalarını istemediğini özellikle belirtiyor.
Bu nedenle Apple adına gönderildiği öne sürülen ancak kullanıcıdan parola, doğrulama kodu veya başka kişisel bilgiler isteyen mesajlara karşı dikkatli olunması gerekiyor.
Kullanıcıların Büyük Çoğunluğu Hedef Değil
Paralı casus yazılım saldırıları teknik açıdan son derece ciddi sonuçlar doğurabilse de Apple, iPhone kullanıcılarının büyük çoğunluğunun hiçbir zaman bu tür bir saldırının hedefi olmayacağını belirtiyor.
Saldırılar genellikle geniş kitleler yerine önceden belirlenmiş ve saldırgan açısından özel önem taşıyan kişilere yöneliyor. Bu nedenle tehdit altındaki kullanıcı sayısı, toplam Apple kullanıcılarının çok küçük bir bölümünü oluşturuyor.
Apple, 2021 yılından bu yana tespit ettiği hedefli saldırılar nedeniyle farklı dönemlerde kullanıcılara tehdit bildirimleri gönderiyor. Şirketin açıkladığı verilere göre bu süreçte 150’den fazla ülkedeki kullanıcılara bildirim ulaştırıldı. Son bildirim dalgasının ise 110 ülkedeki belirli kullanıcıları kapsadığı bildirildi.
Cihazların Güncel Tutulması Önem Taşıyor
Apple, tehdit bildirimi alan kullanıcıların cihazlarını en güncel işletim sistemi sürümünde tutmalarını ve gerekli ek güvenlik önlemlerini almalarını öneriyor.
Tehdit bildirimi almayan kullanıcıların da temel dijital güvenlik kurallarını ihmal etmemesi gerektiği belirtiliyor.
İşletim sistemlerinin düzenli olarak güncellenmesi, güçlü ve benzersiz parolaların kullanılması, iki faktörlü kimlik doğrulamanın etkinleştirilmesi ve bilinmeyen kişilerden gelen bağlantı veya dosyaların açılmaması, kullanıcıların alabileceği temel güvenlik önlemleri arasında yer alıyor.
Apple’ın son bildirimleri, paralı casus yazılımların genel kullanıcı kitlesini hedef alan sıradan siber saldırılardan farklı olarak, yüksek kaynak gerektiren ve belirli kişilere yöneltilen özel operasyonlar olmaya devam ettiğini bir kez daha ortaya koyuyor.


